|
|
 * z1 d' O. u$ s. u( r' g
SneakyWinIntruder 在 Windows PE 3.0 下的運行畫面。
5 ~6 _- e. n# F% r7 `! r8 P! O3 E7 D0 |0 l4 G0 M
做電腦維修的,其中一樣常做的就是向客人查詢 Windows 密碼,因為 Windows 內的事件檢視器、當機報告 (Minidump) 等都是很有用的除錯工具。例如當見到事件編號 (Event ID) 為 7 的紅色交叉,硬碟編號是 0 (Harddisk0) 又顯示有錯誤區塊 (bad block) 的話便已可以確診有壞磁區 (如果之後又沒有了壞磁區,可能是硬碟自己修復了,但始終曾經出現問題)。另一方面,有不少有名的系統診斷軟體例如 Sysinternals Autorun 都是要 Windows 在登入後才能運作的 (如果 Windows 不能進入,其實仍可以用 Paraglider's Runscanner 在非登入時模擬登入狀態使用該些軟件,這個下次再談)。那是否表示如果聯絡不上客人維修便要延誤了嗎?客人的電話錯了怎辦?除了等他再打過來,其實可以主動點 - 強行登入 Windows!# ]) [( H0 `* ?6 t' L
" d$ l! C5 W0 X4 D+ V" p6 v# P
坊間破解 Windows 密碼的方法和軟體破多,有窮舉法的 (brute force attack),但不能準確知道所花時間,例如 Elcomsoft 便有能使用 CUDA GPU 加速的產品;有一類是重設密碼的,例如使用 ERDCommander LockSmith 或 NTPWEdit 重設 Windows 密碼,這方法個人從沒有使用,因為密碼重設後難保不會讓客人懷疑或帶來麻煩,例如若客人有 EFS (Encrypting File System) 加密了的檔案,不用回本來的密碼是開不了的;另一類則不會更改密碼,直接進入 Windows,例如 Konboot、WindowsGate;一類則可製作一個新帳戶,用它來「為所欲為」也不怕。小弟常用最後一種,因為很重視個人私隱;使用客人的帳戶應可免則免。完成後只要刪除新建的帳戶便可消除大部份足印。- h6 D6 P0 O; a5 b" C% x
* ]4 L* B$ @, J' A0 ^! K這一種方法的代表者有「將 sethc.exe/utilman.exe 換成 cmd.exe」技巧。不知道大家有沒有試過在登入時碰下 shift 鍵太多次之後 Windows 出現啟動相粘鍵的訊息?sethc.exe 就是那時執行的程式。而 utilman.exe 則是 Vista/7 登入畫面左下角的輕鬆存取功能。只要將它們換成 cmd.exe 就可以在登入畫面喚出由系統身份 (NT Authority\System) 執行的「命令提示字元」,然後在那裡輸入 lusrmgr.msc 或用 net user 指令就可以新增帳戶然後進入 Windows 了。) T4 I% D+ e N
+ N+ c2 D i U- y2 P( l由於小弟偏好這個技巧,但坊間的軟體好像沒有一種是完全利用這種技巧 (近似的雖有 WindowsGate、Sala's Password Renew、Dc-PASS,但都不是利用 sethc.exe),所以小弟編寫了一些指令檔,在令自己對工作生厭之前將這堆刻板的步驟自動化... 接下來會介紹 Sneaky Win Intruder Type 1,以下簡稱 Swi 1。/ _. s% }% v9 O* J4 ^, X
/ x* v7 t) @' T0 d0 w) M K& O! s: L注意:執行 Swi 前請確定它所依賴的程式已經放在 Swi 資料夾或者系統資料夾 (System32)。請參閱 Readme.txt。
Y& u% ^" |1 ~' U* B& O* H
" I1 @9 c* ^6 F# KSwi 1 所做的可以簡單分成三部份:
! T) |$ U. g$ D) M1 {( v" F1 w/ V6 j" S& g: e
※ 1 - 置換 sethc.exe
3 @4 I) B! h% Y& |& U- v
3 e3 b4 s; a) i3 R8 P# ~因客人 Windows 受密碼保護,首要是用另一個作業系統起機 (e.g. Windows PE),進入後執行 Swi1.bat。跟著指示做。過程中如果它偵測到目標 Windows 為 Vista/7,而且 UAC (User Account Control) 狀態為開啟,便需輸入「y」關上 UAC 以確保後期運作無誤。成功後可關機然後啟動目標 Windows,進入第二部份。3 E( O" s; B" A
, x$ {( `2 Q e7 ^ I. N: F/ g! f2 T

3 u. a* j5 ^& Q5 O: f; c在 Windows 7 下搜尋 Windows 的畫面
& C+ O9 Y% m8 Y- a; x! I: W, `3 d
+ c! J2 ?3 x) q5 ] N( S. R: `' a7 @9 a/ f( |
 * D3 u& c/ p3 r4 @/ W( @
在 NoName XPE 下的 Part 1 完成畫面6 m* `/ P3 K5 `6 R5 j W5 S0 Q
(在 Windows PE 1.x 下執行前需先從 XP 補回 attrib.exe 和 find.exe,放在 Swi 資料夾。)4 k+ E0 y4 X. g" s' ]
: Z: w/ A g5 M' c0 O! c1 w
0 `% m5 v( g4 M6 j+ E0 s0 {
※ 2 - 新增帳戶
6 A9 t3 U" I+ r6 y: l$ `2 | M! L6 p+ p- h6 M* B4 E
在目標 Windows 的登入畫面按下 shift 鍵五次,在彈出的「命令提示字元」輸入「adduser1」便會自動建成帳戶。過程中它會問是否重新載入歡迎畫面,如新增帳戶後歡迎畫面仍未出現新帳戶,可輸入「y」。最後用以下的帳戶資料登入:
" k1 q8 F: ]# _8 N H9 x9 P7 ~5 g+ m0 i
* 用者:temp* V, T/ V, a3 W' \/ @+ s
* 密碼:Password12! (區分大小寫)0 n& I% \% u+ v- S1 c
' {0 j/ x) }, H- C3 V
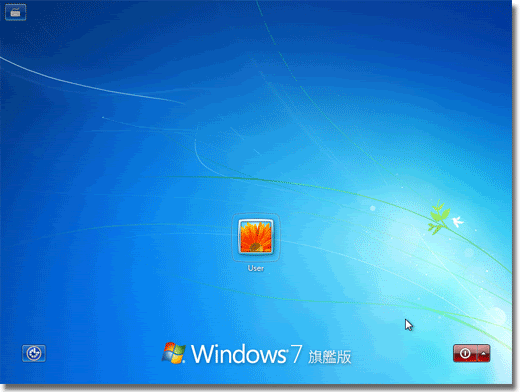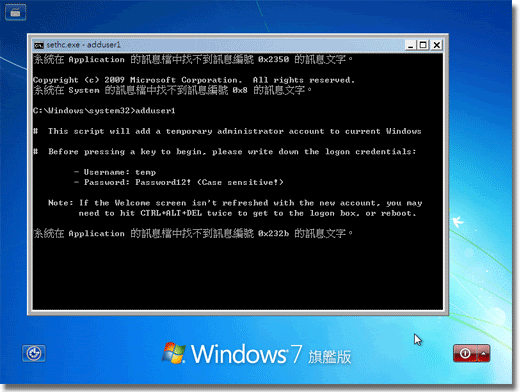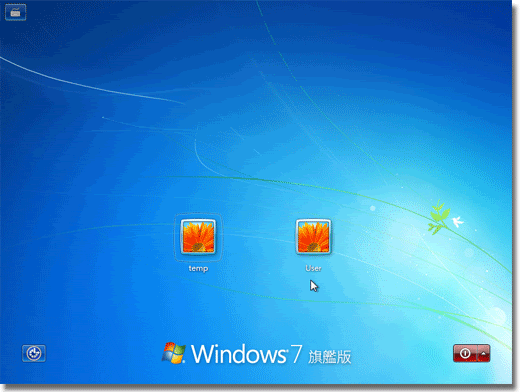 ) Z N5 o$ J% \
Windows 7 下的 Part 2 過程動畫8 r, _4 } d \: p# O5 H1 v) h2 \1 E
(可見 Windows 7 下一些訊息未能正常顯示,但不影響運作。)
1 f1 g, Y0 q. m" B+ X3 z5 g1 J- A$ v
) k, P; \% m9 c% A7 J. A3 V※ 3 - 還原系統9 k; A4 v% a1 U5 x8 U2 f
1 R1 _# x" {8 A# y2 ^電腦修好,是時候刪除帳戶、「抹掉足印」了!先打開命令提示字元 (cmd.exe),輸入「clean1」。(注意不要經 shift 鍵技巧打開,否則恢復過程可能失敗。)2 ~& L7 K6 u3 v+ }/ ^
. L0 g$ d! |8 s- [7 o) ~
至目前為止,帳戶已刪除,sethc.exe 已恢復,上次登錄用戶記憶已刪除 (僅在 AutoAdminLogon 項目沒有設定時)。這時候其實您的部分已經完成,餘下的將在客人取回電腦後首次登入時在背景繼續執行。但是,若該用戶沒有系統管理員權限,作業便會失敗 (透過 RunOnce 執行的原故)。儘管真的失敗了,其實普通用戶也不會輕易察覺到剩餘的痕跡;若成功,UAC 將重新啟用 (若最初是開的),用者設置檔 (user profile) 和其餘遺留下來的程式將被刪除。2 J0 }: F, T2 H+ ]" j( B/ H
" E( \) X7 [" _2 a9 B( G已試過能用在中文或英文的 Windows XP、2003、Vista、7,基礎系統為 Windows PE 1.x 的 (NoName XPE,Hiren's Boot CD),PE 2.0 (VistaPE),PE 3.0 (C7PE)。不過仍有一點 bugs,請參閱 Readme.txt。
0 T, |: @" Q4 T# s' Y$ s3 F4 K( z) E+ B) p) Z- j4 ]4 ~' C
最後,按此下載。
5 [2 D* s2 J1 X3 K4 k# H0 e7 z) \" D) O0 \
如可以,在下一版本 (v1.0) 會完善它的不善,然後就到用另一種破解方法的 Swi Type 2 了。 |
|


 IP卡
 狗仔卡
 發表於 5-2-2010 15:49:39


 提升卡
 置頂卡
 沉默卡
 喧囂卡
 變色卡
 顯身卡